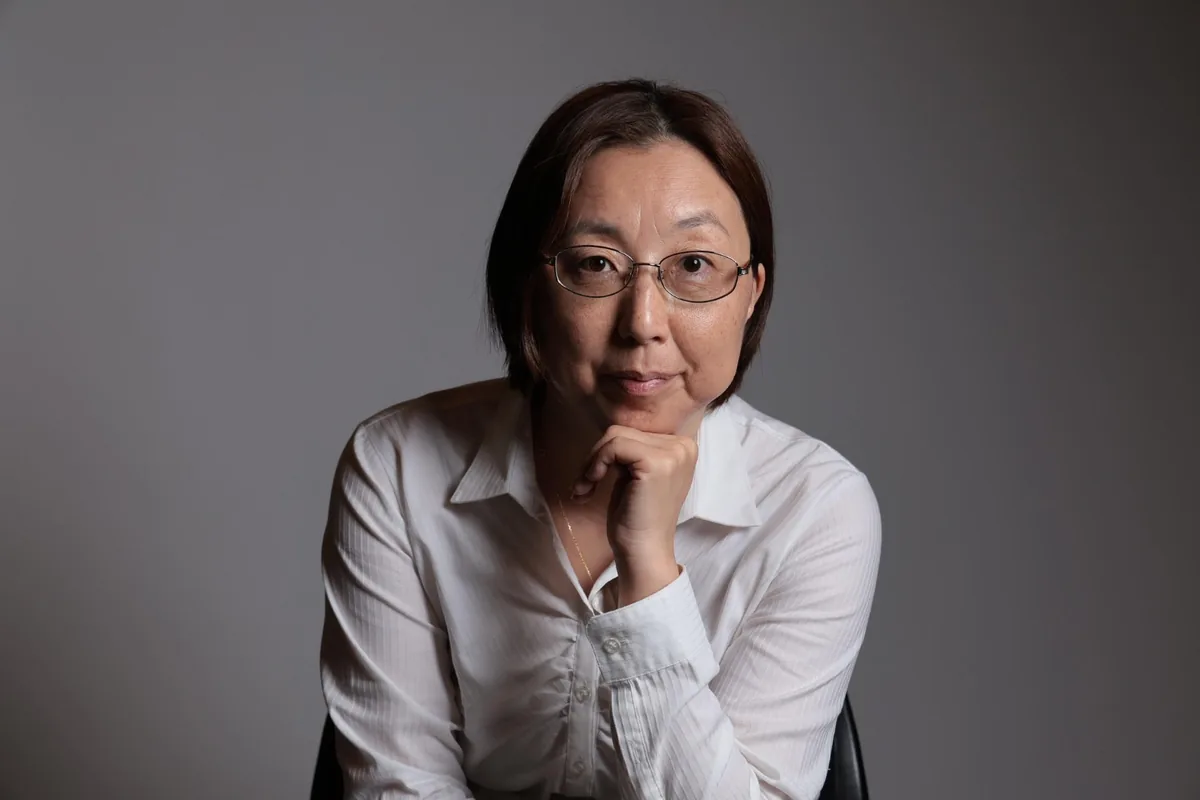
「全部を守ろうとするのは無理。無理なことはしない。身の丈にあったセキュリティ。これが鉄則です」。国連機関で10年以上、最高情報セキュリティ責任者(CISO)を務めた蓮見祥子(はすみ・さちこ)さんは、情報漏洩のニュースに不安を感じる経営者へ、こう語りかけます。
蓮見さんが広めているのは、技術より先に人を見る「人間中心のサイバーセキュリティ」です。2026年5月には、名古屋大学で開かれた「TEDxNagoyaU 2026」に登壇しました。蓮見さんの歩みと考え方、そして、いま日本のセキュリティに感じている問題点をまとめました。
文系から国連のCISOへ。技術と心理の両方を持つ専門家
蓮見さんは、英語が話せないままオーストラリアへ渡りました。大学では文系を学び、エンジニアの道を選んだのはお姉さんの勧めだったそうです。その後、働きながら南クイーンズランド大学で情報処理学の修士号を取り、MBAも修了しました。
以来25年以上にわたり、情報処理、サイバーセキュリティ、組織のリスク管理に携わってきました。働いてきたのは、国際金融機関、OECD、国連機関(UNIDO、ICAO、UN Women、IOM)、国内の大手製造業や大手金融機関です。
国連機関では10年以上CISOを務め、世界約500の拠点のセキュリティを担当しました。国家が関わるとみられるサイバー攻撃や、支援のお金を狙った国際的な詐欺にも対応してきました。国連のセキュリティ責任者が集まるグループでは、共同議長も務めています。
専門は、SOC(セキュリティの監視)、インシデント対応、サイバーフォレンジック(被害の調査)です。セキュリティとリスク管理の国際資格(CISSP、CCSP、CISA、CRISC、CISM)を所持しています。さらに、ICF認定プロフェッショナル・コーチ(PCC)とメンタルケア心理専門士の資格も持ちます。技術と心理の両方から「人の判断」を見られるのが、蓮見さんの強みです。
現在は、人間中心のサイバーセキュリティの研究者として、講演や執筆を続けています。IT情報サイト「@IT」のエンジニアライフでは、ブログ「Human Hardeningとサイバー判断力」をほぼ毎日更新しています。
2026年9月には、東洋経済オンラインの連載「CISOの履歴書」で、そのキャリアが紹介されました(記事はこちら)。経団連の機関誌『月刊 経団連』2026年4月号では、座談会「わが国のサイバー・レジリエンス強化に向けた課題と方策」に出席しました。経団連のサイバーセキュリティ委員長や内閣サイバー官らとともに、官民で取り組むべき課題を話し合っています。
TEDxNagoyaUで語った原点「守るべきは技術ではなく人間」
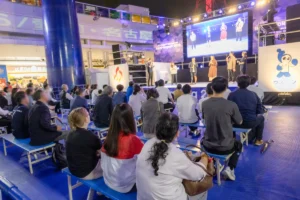
2026年5月4日、名古屋大学の豊田講堂で「TEDxNagoyaU 2026」が開かれました。6名の登壇者のひとりとして、蓮見さんは「人間を中心にしたサイバーセキュリティ」と題して話しました。
国連でサイバー攻撃への対応の最前線に立ち、心と体の限界も経験した蓮見さん。そこで気づいたのは、守られるべきは技術ではなく人間だということでした。文化も組織も違う世界各地で、同じようなインシデントや判断ミスが繰り返される。問題は技術ではなく、人の判断にある。この気づきが、いまの活動の出発点です。
東洋経済オンラインのインタビューでは、国連で徹底して教えられたこととして、人に変化を押しつけないことを挙げています。新しい仕組みを入れるときは、人や組織がその変化についていけるよう支える。この教えも、いまの考え方の土台になっています。
「攻撃者も人間」攻撃が増え続ける理由を、人間の言葉で
蓮見さんが大切にしているのは、セキュリティを「人間の言葉」で話すことです。分からないことを分からないまま伝えても、聞いた人は「怖い」「よく分からない」で止まってしまうからです。
たとえば、なぜ攻撃がこれほど増えているのか。蓮見さんはこう説明します。
「いまのサイバー犯罪は、自動販売機で買うように手軽に手に入ります。地球の裏側では、生活の糧として、日常の仕事のように攻撃している人もいるかもしれない。画面は別々に見えても、攻撃者の画面と私たちの画面は、実はつながっているんです」
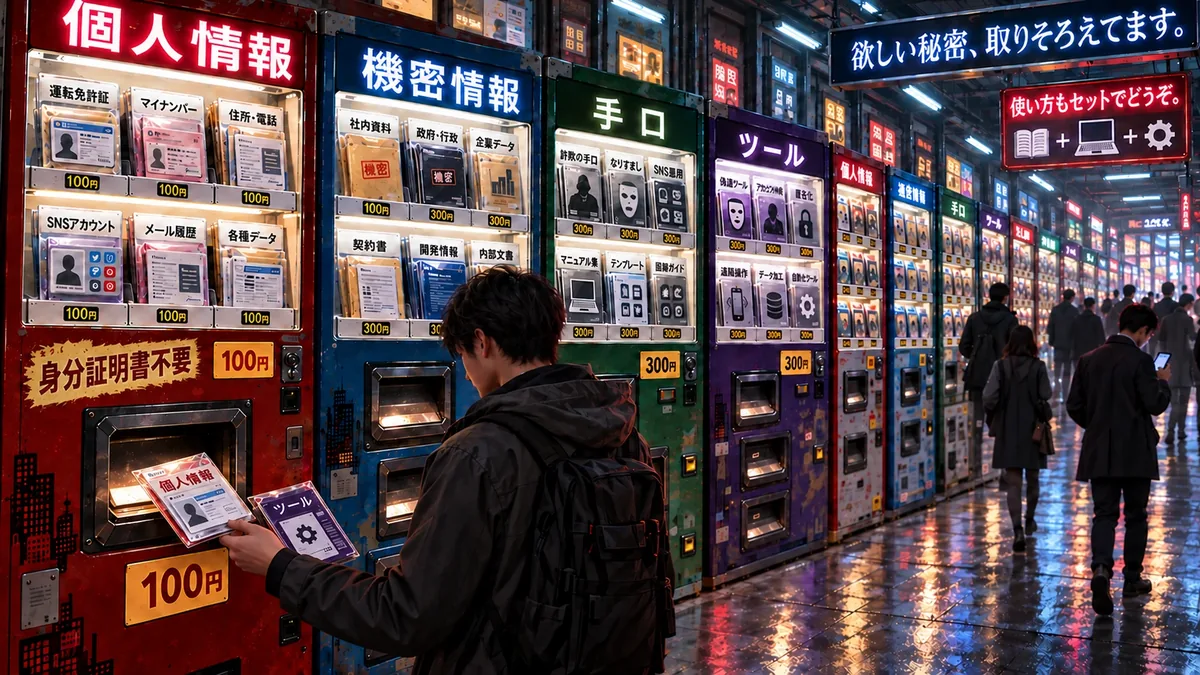
さらに、こう続けます。「いまの泥棒は翻訳機を持っています。入り口も、盗んだものの価値も、逃げ道も分かる。だから、これだけ攻撃が増えているんです」
人間は変わっていない。変わったのは犯罪の仕組みだ、と蓮見さんは言います。お金が欲しい、認められたいといった動機は昔と同じです。ただ、昔の犯罪は現場へ行く必要があり、本人や仲間の技能に頼り、人手や時間にも限りがありました。サイバー犯罪は、離れた場所から国境を越えて狙えます。足りない技能は道具やサービス、分業で補えます。多くの相手に、速く、何度でも繰り返せます。一人で全部できなくても、犯罪が成り立つのです。
AIは、言葉と文化の壁も低くしました。公開されている情報から、誰にどう近づくかを考える。盗んだ大量のデータから、次の詐欺や脅しに使える情報を見つける。自然な日本語で、仕事の流れに合った文面をつくる。「日本語が自然だから安心」とは限らないのです。
攻撃がここまで身近になったのなら、守る側のセキュリティも、専門家だけのものではいられない。それが蓮見さんの考えです。技術やルールを否定しているわけではありません。「人間で始まって、人間で終わる。人間が中心にいなければ意味がない」と話します。
狙われるのは技術より「組織の弱さ」。社内政治と組織文化
蓮見さんは「人間は弱いものです」とはっきり言います。AIと比べれば間違えるし、傷つきもする。でも、それは悪いことではないと続けます。
問題は、その弱さが攻撃の入り口になることです。組織にも人にも、ソフトウェアのように修正プログラムを当てることはできません。攻撃者がいちばん狙ってくるのは、そこです。「狙われているのは技術ではなく、組織の弱さ、人間の弱さ。そこにたまたま技術があった、という感じなんです」
利用されるのは、人間らしい気持ちです。「急がないと間に合わない」という焦り。「知っている人だし、助けたい」という信頼や親切心。「期待に応えたい」という責任感。米ベライゾンの「2025 Data Breach Investigations Report」でも、分析対象となった情報侵害の約60%に人的要素が関わっていました。ただ、蓮見さんは、これは社員の不注意だけを表す数字ではないと言います。弱さを責めるより、人が弱くなる場面を知り、仕組みで支える。それが蓮見さんの考え方です。
組織の弱さとして、蓮見さんがよく挙げるのが「組織文化」と「社内政治」です。攻撃者は、この2つを突いてきます。だからこそ、経営者は自分の会社の弱いところを知っておく必要があるといいます。
組織文化とは、社内の「当たり前」のことです。お客様を待たせない会社は、急ぎの依頼だと確認を省いてしまう。仲間を信頼する会社は、知っている名前だけで本人だと思ってしまう。期待に応えようとする人は、無理な依頼でも一人で抱えてしまう。どれも本来は良い文化です。蓮見さんは、良い文化を大切にしながら、確認の習慣を加えることを勧めます。
社内政治とは、誰の声が届くかです。上からの指示は、すぐに下へ届きます。では、現場の「何かおかしい」は、判断する人まで届いているでしょうか。担当者が「待って」と言え、経営がその声を受け止める。誰からの依頼でも確認できる組織にしておくことが大切です。
中小企業は「全部守らない」。まず守るべきものを決める
大手企業の情報漏洩の公表が相次ぎ、中小企業の経営者からは「うちもいつやられるのか」という声をお聞きすることが多くなりました。蓮見さんは、何が起きているのか分からないまま不安だけが広がっていることを、問題だと考えています。
「メディアも、AIに聞けば分かるようなことしか話さないでしょう。もっと奥深くまで、分かるように話さないと、何が起きているのかも、どうすればいいのかも分からない。だから皆さん困っているんだと思います」
蓮見さんが中小企業に勧める最初の一歩は、自社の資産の棚卸しです。何を持っているのか。お客様から何を預かっているのか。攻撃者が最終的に欲しいのはお金です。業務を止めれば脅迫の材料になり、情報を盗めば使える。自社の何が攻撃者にとって価値があるのか分からないから、不安になるのです。
書き出すときの切り口は3つです。漏れたら困るもの(顧客情報、技術、取引条件など)。止まったら困る仕事(受発注、製造、決済など)。失ったら戻せないもの(信用、記録、仲間の安心など)。その中で、いちばん優先して守りたいものを決めます。暮らしに置き換えれば、家と車と家族のうち、何がいちばん大切かを考えるのと同じです。「何を買うかより先に、何を守るかを決める」。それが備えの出発点だといいます。
守るものが分かったら、そこは必ず守り、常に見張っておく。逆に、全部を守ろうとすると不安で眠れなくなってしまいます。蓮見さんは、会社を人の体にたとえます。営業のように目に見えて大切な「手先」もあれば、外からは見えにくい「肝臓」もある。部位ごとに、守り方も、傷ついたときの回復の仕方も違います。中小企業がそこまで細かく分けるのは難しいので、まずは守るものを決めることから始めればよい、という考えです。
お金をかけない工夫もあります。たとえば、Webサイトやサービスに登録するとき、そこでしか使わない専用のメールアドレスをつくる方法です。受信箱はこまめに確認します。迷惑メールや見覚えのないメールが届き始めたら、その登録先から情報が漏れた可能性を疑えます。自分のパソコンが乗っ取られた可能性もゼロではありませんが、費用をかけずに漏洩に早く気づくための工夫です。
「お金があればシステムを買うべきです。でも、お金がなくても、知恵を使えばできることはあります」。大きなシステムをいきなり入れると、現場が使いこなせないこともあります。蓮見さんは、まず考えること、そして自分の足で歩ける段階になってから自動化やツールを入れることを勧めています。
防ぐだけでなく、起きたときにも備える。災害に学ぶ「ホップ・ステップ・ジャンプ」
攻撃は国境を越えてやってきます。日本に来なくても、日本の企業や人に近づけるからです。侵入した後も、すぐに盗んで終わりとは限りません。次の機会を待って潜んでいることもあります。だから、防ぐだけでなく、起きたときにも備えておく必要があると蓮見さんは言います。
そのための考え方が、災害への備えに学んだ「ホップ・ステップ・ジャンプ」です。ホップは、予防すること。更新や認証の強化、確認の習慣で、侵入やだまされる機会を減らします。ステップは、起こる前提で備えること。バックアップや復旧の手順を用意して練習しておけば、被害を小さくし、仕事を早く戻せます。ジャンプは、すばやく対応すること。連絡先、判断する人、最初の行動を決めておけば、起きたときに迷わず動けます。
どこまで備えるかは、会社の規模だけでは決まりません。扱う情報、止まったときの影響、取引先から求められる水準。この3つの視点で、自社に合った守り方を選びます。投資の額で決めるのではなく、自社に必要な守り方を考えることが大切です。
今日から始められる対策として、蓮見さんは次の4つを挙げます。
- 送金や振込先の変更は、以前から知っている連絡先に、別の経路で確認する
- パスワードを使い回さず、多要素認証を使う
- パソコンやスマートフォン、ソフトの更新を後回しにしない
- 困ったときの社内の相談先と、外部の支援先を決めて共有しておく
必要に応じて、技術の専門家や、サイバー分野に詳しい弁護士に相談することも勧めています。小さく始めて、会社の習慣にしていく。それが続けられる備えです。
攻撃者の「舞台」から静かに降りる。3秒の「間」とデジタル避難訓練
もうひとつの柱が、蓮見さんが「サイバー判断力」と呼ぶ考え方です。攻撃者は、焦りや不安をあおる「舞台」を用意します。その舞台では、たとえば「社長」という役がこちらに割り振られます。
「でもその社長は、攻撃者が描いた役であって、私が望んでいる役ではありません。だったら、その舞台から静かに降りて、別の方法で確認すればいいんです」
舞台を降りるために必要なのが「間(ま)」です。リンクを押す前の数秒、返信する前のひと呼吸。AIを使うときも、入力する前と、答えを受け取ったあとに一歩置く。蓮見さんは、この「間」を日本の防災文化と結びつけて説明します。
台風や地震とともに生きてきた日本では、避難訓練や防災の文化が育ちました。インシデントも、ゼロにすることはできません。付き合いながら生きていくしかないのです。「攻撃が来たとき、すぐ反応したら相手の思うつぼ。3秒でもいいから、まず避難所に逃げる」。この「間」をデジタルの世界の避難所ととらえ、本番の前に練習しておく。蓮見さんは、これを「デジタル避難訓練」と呼んでいます。
数多くのインシデントに向き合ってきた蓮見さんは「一度リセットしないと、攻撃者がつくったシナリオの中で、ずっとその役を演じ続けることになる」と話します。
たとえば、明日から海外出張なのに、今日届くはずのクレジットカードが届かない。そこへ「配達できませんでした」というメッセージが来る。焦っていると、書かれたリンクをつい押してしまいそうになります。こんなときこそ、いったん操作を止めて、メッセージから離れる。そして、自分で調べた配送会社の公式窓口に電話して確かめます。相手が用意した連絡先から離れて確かめるのがポイントです。
注意したい合図は3つあります。送金や支払いを求められる。パスワードや認証コードを求められる。手順や連絡先の変更など、いつもと違う方法を求められる。どれかに当てはまったら、止まる、別の経路で確かめる、誰かに相談する。「相手のシナリオに、最後まで付き合わなくていい」と蓮見さんは話します。
セキュリティ担当に向くのは「守りたい」と言える人
中小企業の経営者がよく悩むのが、セキュリティを誰に任せるかです。技術に詳しい人や、数学が得意な人と思われがちですが、蓮見さんの答えは違います。
大切なのは、仲間や会社を守りたいという気持ちです。攻撃者は、教科書も法律もなく、創造的に攻めてきます。教科書どおりでは守りきれません。知恵を使い、「この組織を絶対に守る」と腹をくくれる人が向いているといいます。
「守りたいですか、と聞かれて、迷わず『守る』と言える人。そういう人が組織に一人いるだけで、ずいぶん楽になります」。自らを「セキュリティオタク」と呼ぶ蓮見さんは、セキュリティは本当は面白い仕事だとも話します。
担当者を選んだら、経営が支える番です。時間と予算、判断する権限を渡す。相談先や協力者、代わりに動ける人を用意する。負担を一人に背負わせない。報告を聞くだけでなく、不安や会社の未来について腹を割って話す。蓮見さんは「守る人を、一人にしない」ことが大切だといいます。
「デジタル鎖国ではいられない」危機感と、種まきの活動
蓮見さんがいま強い危機感を持っているのが、日本の「恥の文化」です。詐欺に遭っても恥ずかしくて報告できず、泣き寝入りしてしまう。「泥棒がAIを持った以上、日本はもうデジタル鎖国ではいられません」と話します。
何も悪いことをしていない人が、だまされてしまう。子どもたちが、何も知らないまま危ない場所へ行ってしまう。蓮見さんは、こうした状況を変えたいと考えています。
海外でも、かつてはセキュリティをITの問題として扱っていました。いまはCISOが経営層と直接話し、セキュリティが経営の課題として扱われるようになっています。日本はいま、そこへ向かう途中だと蓮見さんは見ています。
ただ、人間中心の考え方を取り入れる日本企業は、まだ多くありません。そこで蓮見さんが目指すのは、自分ひとりで広めることではなく「種まき」です。考えを受け取った人が、それぞれの場でワークショップを開いたり、伝えたりしてくれる。その輪を広げたいといいます。これまでに、体系化した考え方をもとに、約100名を対象にした試験的な取り組みも行いました。
日本で生まれた考え方を、まず米国で形にし、日本へ持ち帰る「逆輸入」にも取り組んでいます。11月には、米国の連邦機関であるNIST(米国国立標準技術研究所)で、人間中心のサイバーセキュリティのプログラムを率いる人物との対談も予定しています。
将来は、大学生や小中学生への教育にも広げたいと考えています。「社会がもっと安全になればいい。次の世代への責任を、少しでも果たせたらうれしいです」。TEDxNagoyaUで登壇した名古屋については「名古屋、大好きです」と話してくれました。
よくある質問(FAQ)
-
蓮見祥子さんはどんな人ですか?
国連機関で10年以上、最高情報セキュリティ責任者(CISO)を務め、国連CISOグループの共同議長も歴任したサイバーセキュリティの専門家です。専門はSOC(セキュリティの監視)、インシデント対応、サイバーフォレンジック。現在は人間中心のサイバーセキュリティの研究者として、その考え方を広める活動をしています。
-
「人間中心のサイバーセキュリティ」とは何ですか?
技術やルールだけに頼らず、人と組織が落ち着いて判断できることを中心に置くセキュリティの考え方です。攻撃者も人間であり、狙われるのは技術よりも組織や人の弱いところだという前提に立ちます。
-
中小企業はセキュリティ対策を何から始めればいいですか?
蓮見さんが勧めるのは、自社の「守るべきもの」を書き出すことです。漏れたら困るもの、止まったら困る仕事、失ったら戻せないものの3つの切り口で考え、いちばん優先して守るものを決めます。全部を守ろうとせず、決めたものを必ず守り、常に見張ることが出発点です。
-
お金をかけずにできる対策はありますか?
送金や振込先の変更は以前から知っている連絡先に別の経路で確認する、パスワードを使い回さず多要素認証を使う、更新を後回しにしない、困ったときの相談先を決めて共有する、といった対策があります。サービスごとに専用のメールアドレスをつくり、迷惑メールが届き始めたら漏洩を疑う方法も、費用をかけずにできる工夫です。
-
怪しいメッセージや急な依頼が届いたら、どうすればいいですか?
送金や支払い、パスワードや認証コード、手順や連絡先の変更を求められたら注意が必要です。いったん操作を止め、公式窓口や以前から知っている連絡先など別の経路で確かめ、一人で判断せずに誰かに相談します。
-
「デジタル避難訓練」とは何ですか?
不審なメールや攻撃に出会ったとき、すぐに反応せず、3秒でも「間」をとって立ち止まる練習のことです。日本の防災文化の避難訓練になぞらえた蓮見さんの考え方で、攻撃者がつくった「舞台」から静かに降りることを目指します。
-
蓮見さんの考えはどこで読んだり見たりできますか?
IT情報サイト「@IT」のエンジニアライフで、ブログ「Human Hardeningとサイバー判断力」をほぼ毎日更新しています。TEDxNagoyaU 2026の講演「人間を中心にしたサイバーセキュリティ」は、TEDxの公式YouTubeで見られます。東洋経済オンラインの連載「CISOの履歴書」(2026年9月)でも、キャリアが紹介されています。
蓮見祥子さんのプロフィール
| 項目 | 内容 |
|---|---|
| 名前 | 蓮見 祥子(はすみ・さちこ) |
| 肩書き | 人間中心のサイバーセキュリティ研究者 |
| 学歴 | 南クイーンズランド大学(オーストラリア)情報処理学修士、MBA |
| 経歴 | 国際金融機関、OECD、国連機関(UNIDO、ICAO、UN Women、IOM)、国内の大手製造業・大手金融機関で25年以上、情報処理・サイバーセキュリティ・組織のリスク管理に従事。国連機関のCISO、国連CISOグループの共同議長を歴任 |
| 専門 | SOC(セキュリティの監視)、インシデント対応、サイバーフォレンジック |
| 資格 | CISSP、CCSP、CISA、CRISC、CISM、ICF認定プロフェッショナル・コーチ(PCC)、メンタルケア心理専門士 |
| 活動テーマ | 人間中心のサイバーセキュリティ、レジリエンス、デジタルウェルビーイング |
| 登壇 | TEDxNagoyaU 2026(2026年5月4日・名古屋大学)「人間を中心にしたサイバーセキュリティ」 |
| 掲載 | 東洋経済オンライン 連載「CISOの履歴書」(2026年9月24日)、『月刊 経団連』2026年4月号 座談会「わが国のサイバー・レジリエンス強化に向けた課題と方策」 |
| ブログ | Human Hardeningとサイバー判断力(@IT エンジニアライフ) |
※肩書き・活動内容は公開時(2026年10月15日)のものです。本文中の蓮見さんの言葉は、しゃちほこニュースの取材をもとに編集しています。※写真提供:蓮見祥子さん
※本記事における発言・見解は蓮見さん個人のものであり、所属先の見解を示すものではありません。